Compeas nyhetsrum
Guider, regulatoriska uppdateringar och företagsnyheter från Compeas.
Senaste
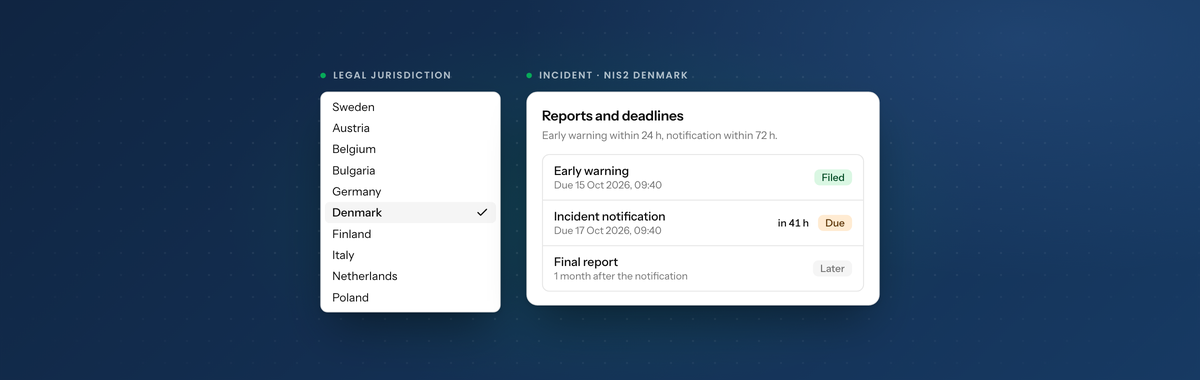
Compeas lanserar landsspecifik NIS2 för tio europeiska länder
Oktoberreleasen 2026 ger nationella NIS2-versioner för tio länder, ett incidentregister byggt kring NIS2:s rapporteringsfrister, profiler enligt NIST CSF 2.0 och koncernövergripande uppföljning i Auditor Tool.
Läs nyheten →Så anmäler ni er: cybersäkerhetslagen, steg för steg
Anmälan går sedan 1 juli 2026 till NCSC vid FRA med ett formulär som skickas med e-post, och det finns inget datum då den stänger. Bedömning, uppgifter, formulär, kvittens och uppdateringar, i den ordning de kommer.
Läs guiden →Cyberresiliensförordningens rapporteringskrav gäller från 11 september
Tillverkare ska rapportera aktivt utnyttjade sårbarheter och allvarliga incidenter från 11 september 2026 — även för produkter som redan är ute på marknaden. Så skiljer sig kraven från cybersäkerhetslagen i trigger, mottagare och tidsfrist.
Läs uppdateringen →Därför misslyckas traditionell GRC
Sju skäl till att kalkylblad och manuella processer brister i takt med att organisationer växer — från fragmenterad information till duplicerade kontroller — och hur modern styrning ser ut istället.
Läs guiden →NIS2 vs ISO 27001: Vilken först?
Hur ni väljer ert första ramverk utifrån er marknad, kunder och tidsplan — och hur överlappande kontroller gör att ni kan arbeta med båda effektivt.
Läs guiden →Automatisering av bevissamling
Varför manuella skärmdumpar och kalkylblad misslyckas i revisioner, och hur kontinuerlig bevissamling förändrar compliance-ekonomin.
Läs guiden →Vill ni få våra nyheter direkt?
Ett mejl när vi publicerar något nytt — eller när nästa datum i regelverket närmar sig. Inget annat.
Hellre prata med en människa? Kontakta oss eller utforska ramverken.